RDAP-Endpunkt-Suchtool

Rufen Sie die RDAP-Endpunkt-URL für eine TLD oder Registrierungsstelle ab, die Sie für Abfragen zur Domainregistrierung verwenden können.

Wählen Sie eine Suchkategorie aus und wählen Sie anschließend eine TLD aus (z. B. , , ) oder einen Registrierungsnamen (z. B. , ), um dessen RDAP-Basis-Endpunkt abzufragen.

RDAP-Abdeckung

1,442

Abgedeckte TLDs

1,209

RDAP-fähig

  • 84 % sind im RDAP-Bootstrap der IANA aufgeführt
  • 2 % mit RDAP außerhalb des Bootstrap-Verfahrens
  • 9 % – ausschließlich WHOIS
  • 5 % – kein öffentlicher Endpunkt
Alle Statistiken zur Reichweite anzeigen
Domain Info API

Sie haben keine Zeit für die manuelle Suche nach RDAP-Endpunkten? Domain Info bietet Ihnen die Lösung.

„Domain Info“ ist eine API, die WHOIS- und RDAP-Daten kombiniert, um für jede Domain – ob aktiv, abgelaufen oder gelöscht – einen konsolidierten Datensatz bereitzustellen, wobei geschwärzte Registrierungsdaten durch historische Daten ergänzt werden.

Probieren Sie „Domain-Info“ aus

RDAP-Endpunkte – Schnellstartanleitung

Was ist ein RDAP-Endpunkt?

Ein RDAP-Endpunkt ist eine URL, die Anfragen nach dem „Registration Data Access Protocol“ (RDAP) entgegennimmt und Registrierungsdaten zu Domains, IP-Adressen, ASN, Registraren oder Kontaktpersonen im strukturierten JSON-Format zurückgibt. Die ICANN verlangt von gTLD-Registries und Registraren, den RDAP-Dienst als Ersatz für den Zugriff auf Registrierungsdaten über WHOIS bereitzustellen.

Beispiel:

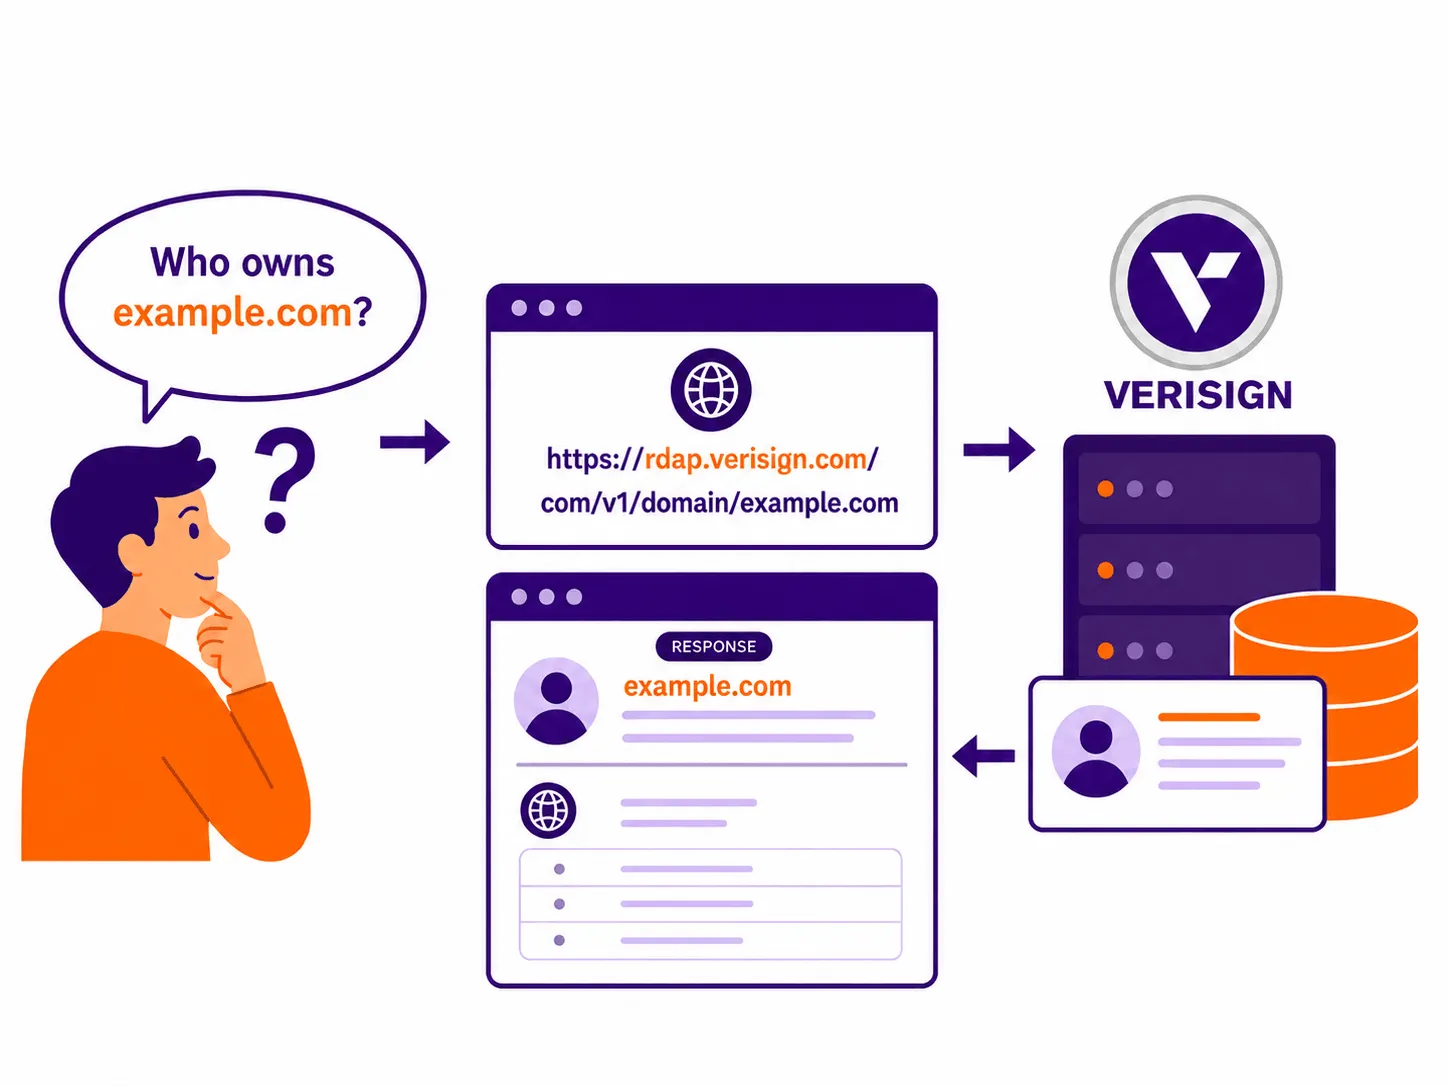
Der RDAP-Endpunkt von Verisign für .com-Domains lautet https://rdap.verisign.com/com/v1/

Eine Anfrage, wer Eigentümer von example.com ist, wird an den RDAP-Endpunkt von Verisign weitergeleitet, der den Registrierungsdatensatz der Domain zurückgibt

Verfügt jede TLD über einen eindeutigen RDAP-Endpunkt?

Nein, nicht ganz.

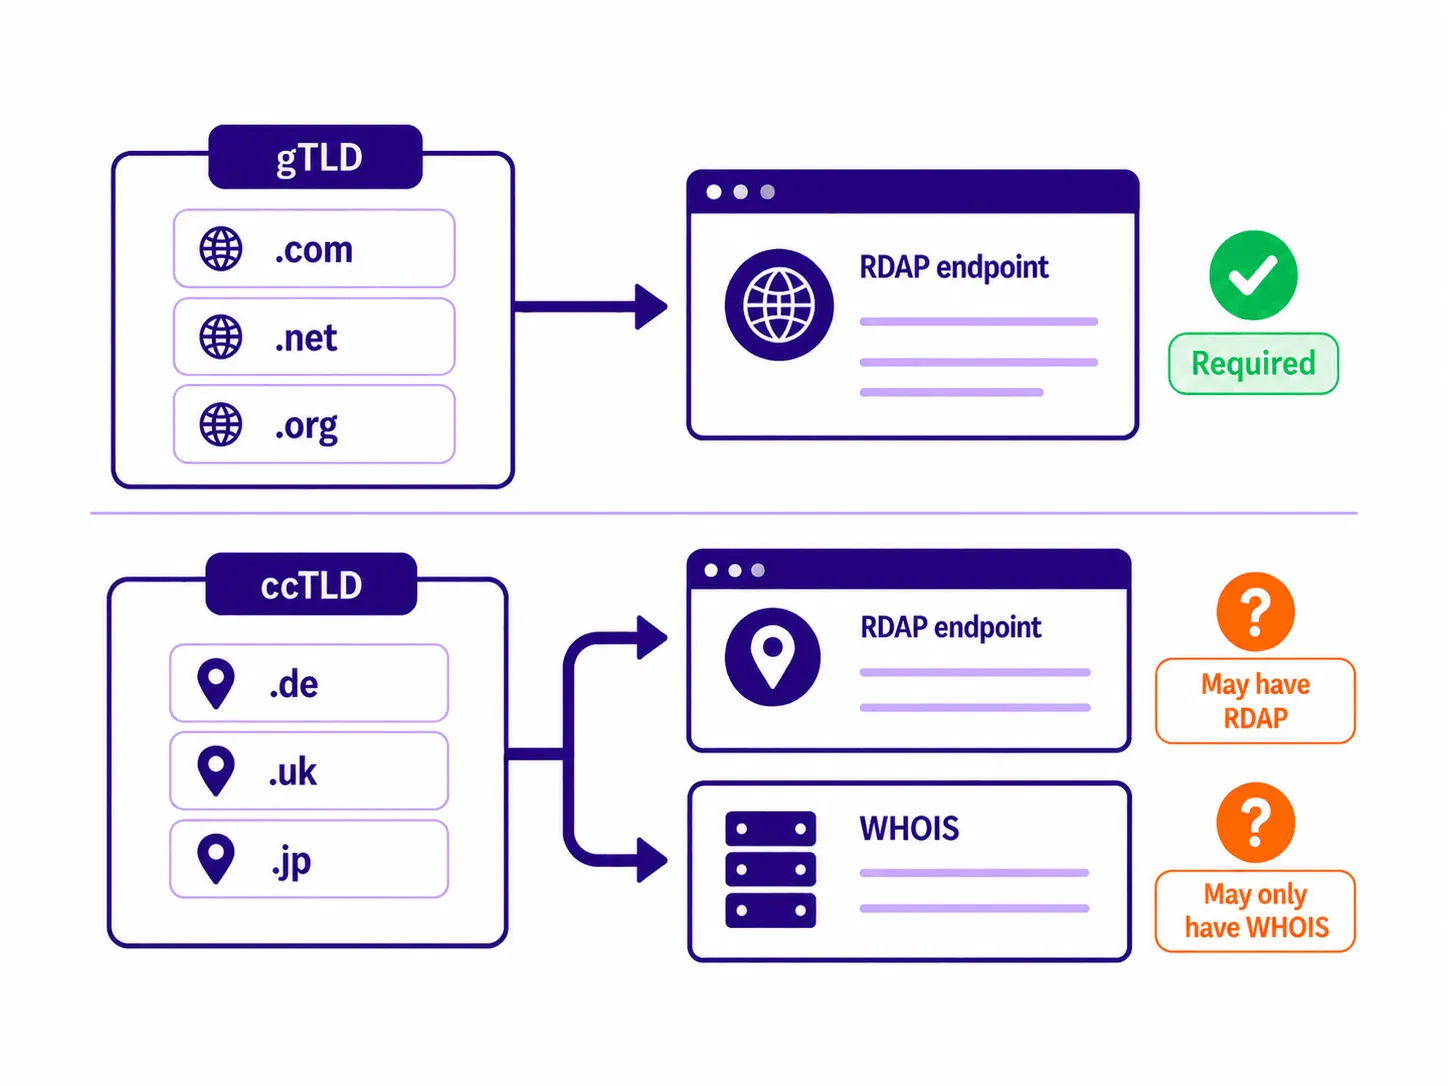
  • Jede gTLD verfügt über eine RDAP-Endpunkt-URL, über die Clients gemäß den ICANN-Anforderungen Abfragen für diese TLD weiterleiten können. TLDs, die von derselben Registrierungsstelle verwaltet werden, können denselben Endpunkt haben.
  • Viele ccTLDs haben noch keine eigenen RDAP-Endpunkte eingerichtet und stellen Daten zur Domainregistrierung ausschließlich über WHOIS bereit.

Beispiel:

.app ist eine gTLD und verfügt daher gemäß den ICANN-Vorgaben über einen RDAP-Endpunkt. Dieser ist unter https://pubapi.registry.google/rdap/ zu finden.

Allerdings hat .ae, die Länderkürzel-Domain der Vereinigten Arabischen Emirate, RDAP noch nicht eingeführt, sodass die Registrierungsdaten für .ae-Domains ausschließlich über einen WHOIS-Endpunkt – whois.aeda.net.ae – abrufbar sind.

gTLDs wie .com, .net und .org müssen über einen RDAP-Endpunkt verfügen; ccTLDs wie .de, .uk und .jp können entweder über RDAP oder ausschließlich über WHOIS verfügen

Wie verwendet man einen RDAP-Endpunkt?

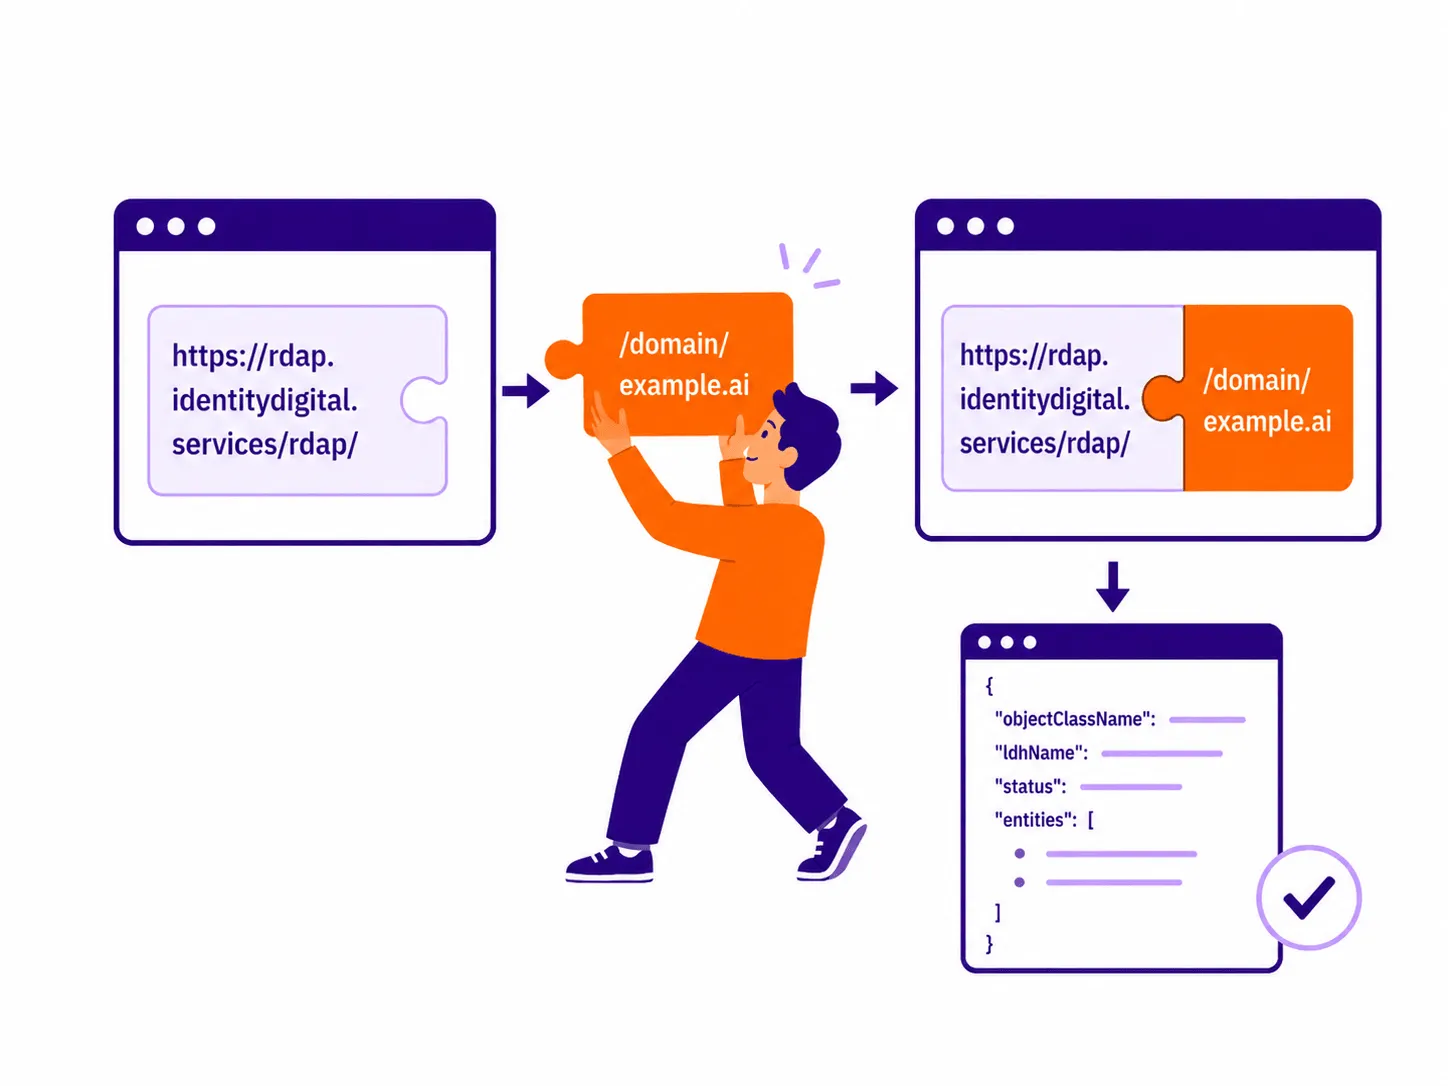
Sobald Sie den korrekten RDAP-Endpunkt für eine TLD oder Registrierungsstelle kennen, können Sie diesen als Basis-URL verwenden, um über RDAP Informationen zur Domainregistrierung für Domains abzurufen, die zu dieser TLD oder Registrierungsstelle gehören. Um eine Domain abzufragen, wird der Domainname in der Regel hinter dem Pfad „/domain/“ angefügt, und die Antwort wird im strukturierten JSON-Format zurückgegeben.

Beispiel:

Der RDAP-Endpunkt für .ai lautet https://rdap.identitydigital.services/rdap/

Um eine .ai-Domain abzufragen, würde die Anfrage wie folgt aussehen:
https://rdap.identitydigital.services/rdap/domain/example.ai

Die RDAP-Basis-URL ergänzt um /domain/example.ai bildet die Abfrage, die den JSON-Eintrag der Domain zurückgibt

RDAP-Endpunkt im Vergleich zum WHOIS-Server

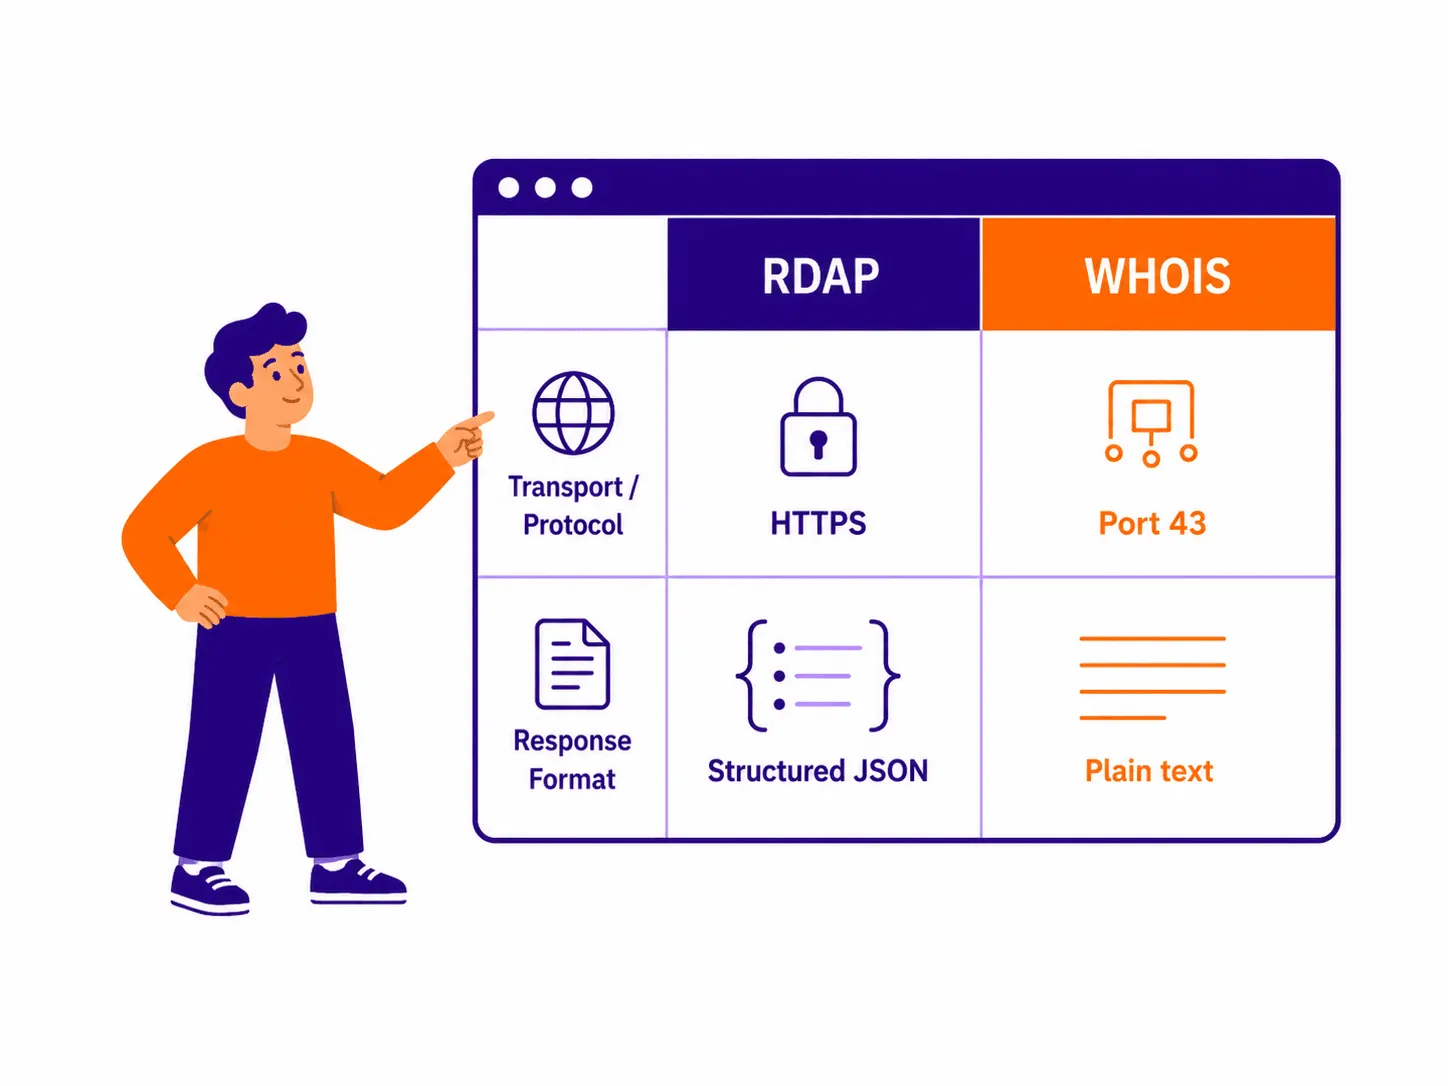
Sowohl ein RDAP-Endpunkt als auch ein WHOIS-Server können Daten zur Domainregistrierung bereitstellen, verwenden jedoch unterschiedliche Protokolle und Formate. RDAP läuft über HTTPS und liefert strukturierte JSON-Daten, während WHOIS in der Regel über Port 43 läuft und Daten im Klartext liefert.

Beispiel:

Der RDAP-Endpunkt für .io lautet https://rdap.identitydigital.services/rdap/

Um eine .io-Domain mit RDAP abzufragen, würde die Anfrage wie folgt aussehen:
https://rdap.identitydigital.services/rdap/domain/google.io

Der WHOIS-Server für .io lautet whois.nic.io

RDAP läuft über HTTPS und gibt strukturierte JSON-Daten zurück; WHOIS läuft über Port 43 und gibt Klartext zurück

Nutzen Sie das Beste aus den Bereichen RDAP und WHOIS

Machen Sie sich keine Gedanken mehr über Endpunkte und erhalten Sie Datensätze mit dem größtmöglichen Datenumfang, den RDAP und WHOIS zu bieten haben – angereichert mit historischen Daten.

Probieren Sie „Domain-Info“ aus

Wozu dienen RDAP-Endpunkte?

Die Kenntnis des korrekten RDAP-Endpunkts für eine TLD, eine Domain-Registrierungsstelle oder eine RIR ist der erste Schritt in jedem dieser Arbeitsabläufe.

Direkte Abfragen von Domänen und IP-Adressen

Direkte Abfragen von Domänen und IP-Adressen

Mit dem richtigen RDAP-Endpunkt können Sie das zentrale RDAP-Bootstrap-Routing umgehen und Ihre Tools direkt auf einen autoritativen Server verweisen, um strukturierte IP- und Domain-Registrierungsdaten abzurufen, darunter den Status von Domainnamen, Registrierungsdaten, Informationen zum Registranten, AS-Nummern und Netzwerkblöcke.

Automatisierung und API-Integration

Automatisierung und API-Integration

RDAP-Abfragen liefern maschinenlesbare JSON-Antworten, was die Automatisierung erleichtert. Programmierer mit geringem Abfrageaufkommen können Endpunkt-URLs in Sicherheitspipelines integrieren und Infrastrukturdaten in Echtzeit in Überwachungsplattformen einbinden – und zwar mit deutlich weniger Aufwand als bei WHOIS.

Vermeidung von Bootstrap-Ratenbegrenzungen

Vermeidung von Bootstrap-Ratenbegrenzungen

Das Leiten von Abfragen über den IANA-Bootstrap führt zu Latenzzeiten und birgt das Risiko, dass aggressive Ratenbegrenzungen erreicht werden. Durch die direkte Abfrage des RDAP-Endpunkts einer Registrierungsstelle wird das Abfragevolumen verteilt und dieser Engpass umgangen. Da die Registrierungsstellen jedoch weiterhin ihre eigenen Begrenzungen festlegen, benötigen Nutzer mit hohem Abfragevolumen eine RDAP-API oder ein anderes Tool, um diese Einschränkungen zu umgehen.

Ausführen authentifizierter RDAP-Abfragen

Ausführen authentifizierter RDAP-Abfragen

Privilegierte Nutzer – wie beispielsweise Strafverfolgungsbehörden – können eingeschränkte und ungeschwärzte Daten zu Domain-Registranten freischalten, indem sie authentifizierte Abfragen durchführen. Da RDAP ein sicheres, föderiertes Identitätssystem unterstützt, muss die Abfrage direkt mit der korrekten Registry-URL verbunden sein, um den sicheren Anmelde-Handshake zu initiieren und die erforderlichen Sitzungstoken zu verarbeiten.

API

Verfügbare API-Aufrufe

Benötigen Sie API-Zugriff? Überprüfen Sie die RDAP-Nutzung pro TLD über die API, einschließlich der Endpunkte der Registrierungsstellen für .com, .ai, .io, .app, .org und .xyz sowie den Servicestatus der einzelnen Server.

Erfahren Sie mehr über API-Integration

Häufig gestellte Fragen

Ein RDAP-Endpunkt ist die von einer Domain-Registrierungsstelle oder einer regionalen Internet-Registrierungsstelle (RIR) gehostete, verbindliche URL, über die jeder Domain-Registrierungsdaten (Eigentümer, Daten, Nameserver, Status) über HTTPS abfragen kann. Anstelle der Rückgabe von Rohtext wie beim herkömmlichen WHOIS liefert die Abfrage eines RDAP-Endpunkts maschinenlesbare JSON-Antworten.

Beispielsweise betreibt Verisign den offiziellen Endpunkt für alle .com-Registrierungen unter der Basis-URL https://rdap.verisign.com/com/v1/. Sie können den RDAP-Server direkt über einen Browser oder die Befehlszeile mithilfe dieses Endpunkts für die Domänenabfrage abfragen: https://rdap.verisign.com/com/v1/domain/example.com. Dies liefert folgende Ausgabe:

{
  "objectClassName": "domain",
  "handle": "2336799_DOMAIN_COM-VRSN",
  "ldhName": "EXAMPLE.COM",
  "links": [
    {
      "value": "https://rdap.verisign.com/com/v1/domain/EXAMPLE.COM",
      "rel": "self",
      "href": "https://rdap.verisign.com/com/v1/domain/EXAMPLE.COM",
      "type": "application/rdap+json"
    }
  ],
  "status": [
    "client delete prohibited",
    "client transfer prohibited",
    "client update prohibited"
  ],
  "entities": [
    {
      "objectClassName": "entity",
      "handle": "376",
      "roles": [
        "registrar"
      ],
      "publicIds": [
        {
          "type": "IANA Registrar ID",
          "identifier": "376"
        }
      ],
      "vcardArray": [
        "vcard",
        [
          [
            "version",
            {},
            "text",
            "4.0"
          ],
          [
            "fn",
            {},
            "text",
            "RESERVED-Internet Assigned Numbers Authority"
          ]
        ]
      ],
      "entities": [
        {
          "objectClassName": "entity",
          "roles": [
            "abuse"
          ],
          "vcardArray": [
            "vcard",
            [
              [
                "version",
                {},
                "text",
                "4.0"
              ],
              [
                "fn",
                {},
                "text",
                ""
              ],
              [
                "tel",
                {
                  "type": "voice"
                },
                "uri",
                ""
              ],
              [
                "email",
                {},
                "text",
                ""
              ]
            ]
          ]
        }
      ]
    }
  ],
  "events": [
    {
      "eventAction": "registration",
      "eventDate": "1995-08-14T04:00:00Z"
    },
    {
      "eventAction": "expiration",
      "eventDate": "2026-08-13T04:00:00Z"
    },
    {
      "eventAction": "last changed",
      "eventDate": "2026-01-16T18:26:50Z"
    },
    {
      "eventAction": "last update of RDAP database",
      "eventDate": "2026-07-01T03:56:27Z"
    }
  ],
  "secureDNS": {
    "delegationSigned": true,
    "dsData": [
      {
        "keyTag": 2371,
        "algorithm": 13,
        "digestType": 2,
        "digest": "C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A"
      }
    ]
  },
  "nameservers": [
    {
      "objectClassName": "nameserver",
      "ldhName": "ELLIOTT.NS.CLOUDFLARE.COM"
    },
    {
      "objectClassName": "nameserver",
      "ldhName": "HERA.NS.CLOUDFLARE.COM"
    }
  ],
  "rdapConformance": [
    "rdap_level_0",
    "icann_rdap_technical_implementation_guide_1",
    "icann_rdap_response_profile_1"
  ],
  "notices": [
    {
      "title": "Terms of Service",
      "description": [
        "Service subject to Terms of Use."
      ],
      "links": [
        {
          "href": "https://www.verisign.com/domain-names/registration-data-access-protocol/terms-service/index.xhtml",
          "type": "text/html",
          "value": "https://rdap.verisign.com/com/v1/domain/example.com",
          "rel": "terms-of-service"
        }
      ]
    },
    {
      "title": "Status Codes",
      "description": [
        "For more information on domain status codes, please visit https://icann.org/epp"
      ],
      "links": [
        {
          "href": "https://icann.org/epp",
          "type": "text/html"
        }
      ]
    },
    {
      "title": "RDDS Inaccuracy Complaint Form",
      "description": [
        "URL of the ICANN RDDS Inaccuracy Complaint Form: https://icann.org/wicf"
      ],
      "links": [
        {
          "href": "https://icann.org/wicf",
          "type": "text/html",
          "value": "https://rdap.verisign.com/com/v1/domain/example.com",
          "rel": "help"
        }
      ]
    }
  ]
}
Nein. Die ICANN hat RDAP für alle gTLD-Registries und -Registrare vorgeschrieben, und die Abschaffung von WHOIS trat am 28. Januar 2025 in Kraft. Ländercode-TLDs (ccTLDs) unterliegen dieser Vorschrift nicht, sodass die Einführung von RDAP bei ccTLDs von der jeweiligen nationalen oder regionalen Stelle abhängt, die die TLD verwaltet.

Bis Juni 2026 hatten lediglich 1.194 TLDs die Einführung von RDAP angekündigt. Sie können dies mithilfe unseres TLD-RDAP-Monitors verfolgen.

RDAP domain endpoints follow a consistent path pattern: {base-url}/domain/{domain-name}, which returns JSON responses. Below are a few examples of RDAP endpoints:

Ein RIR-RDAP-Endpunkt dient dazu, IP-Adressen und ASN-Registrierungsdaten von einem RIR abzufragen, anstatt Domänendaten von einer TLD-Registrierungsstelle. Zu den gängigen RIRs zählen ARIN, APNIC, RIPE NCC, LACNIC und AFRINIC. Insgesamt gibt es fünf davon:

Die RDAP-Endpunkte des RIR sind nützlich, wenn Sie Informationen über die Zuweisung von IP-Adressen, AS-Nummern, Netzwerkblöcke und zugehörige Registrierungsdatensätze benötigen.

The path /com/v1/ identifies the TLD (com) and the API version (v1). The full base URL, https://rdap.verisign.com/com/v1/, is the service root for Verisign's .com RDAP server. For .net, the equivalent is https://rdap.verisign.com/net/v1/. For other TLDs Verisign manages, the pattern is https://tld-rdap.verisign.com/{TLD}/v1/.

Ein RDAP-Endpunkt ist an die Backend-Infrastruktur gebunden, auf der ein Registrierungsbetreiber seinen Betrieb ausführt. Wenn eine Registrierungsstelle ihren Backend-Anbieter wechselt, kann sich die Endpunkt-URL entsprechend ändern. Domain-Registrierungsstellen müssen die IANA über diese Änderung informieren, damit die in der IANA-Bootstrap-Datei registrierten Endpunkte aktualisiert werden können; dabei kann es jedoch zu einer zeitlichen Verzögerung kommen.

Dieses RDAP-Endpunkt-Abfragetool überprüft die Bootstrap-Datei auf die aktuell registrierte URL – unabhängig davon, ob Sie einen Endpunkt der Registrierungsstellen .com, .ai, .io, .app, .org oder .xyz überprüfen – und stellt sicher, dass der Endpunkt aktiv ist, sodass Sie die aktuellsten verfügbaren Informationen erhalten.

RDAP und WHOIS weisen mehrere Unterschiede auf:

  • Übertragung: WHOIS läuft über eine unverschlüsselte TCP-Verbindung auf Port 43, während RDAP über HTTPS läuft.
  • Ausgabeformat: WHOIS liefert Klartext ohne einheitliches Format. RDAP liefert strukturierte JSON-Antworten mit definierten Objekttypen und einheitlichen Feldnamen über alle Registrierungsstellen hinweg.
  • Zugriffskontrolle: RDAP unterstützt differenzierte Antworten je nach Benutzertyp sowie internationalisierte Daten. WHOIS tut dies nicht.
  • Standard: RDAP wurde von der Internet Engineering Task Force (IETF) in mehreren RFCs definiert, darunter RFC 7480, RFC 9082 und RFC 9083.
  • Stand der Umsetzung: Die ICANN hat die WHOIS-Pflicht für gTLD-Registries am 28. Januar 2025 aufgehoben. RDAP ist nun das offizielle Protokoll für gTLDs. Einige Registry-Betreiber betreiben WHOIS weiterhin parallel zu RDAP.

Nein, RDAP zeigt die Kontaktdaten des Registranten bei einer Standardabfrage nicht an, doch handelt es sich hierbei nicht um eine protokollbedingte Einschränkung. Seit Inkrafttreten der DSGVO im Jahr 2018 werden die Daten des Registranten – wie Name, E-Mail-Adresse, Telefonnummer und Postanschrift – für die meisten Domainnamen unkenntlich gemacht. Dieser Datenschutz gilt auch für WHOIS.

Die Kontaktdaten des Registranten sind weiterhin in den Unterlagen der Registrierungsstelle gespeichert, werden der Öffentlichkeit jedoch nicht angezeigt. Wenn Sie diese eingeschränkten Informationen einsehen möchten, müssen Sie möglicherweise den „Registration Data Request Service“ (RDRS) oder das entsprechende Offenlegungsverfahren des Registrars in Anspruch nehmen und einen berechtigten und nachgewiesenen Grund für den Zugriff nachweisen.

Sie können auch die Domain-Info-API nutzen, die geschwärzte Kontaktdaten des Registranten aufdeckt, indem sie Felder aus öffentlichen WHOIS-Historien-Snapshots abruft. Sie kombiniert WHOIS- und RDAP-Daten, um einen konsolidierten Datensatz sowohl für aktive als auch für abgelaufene Domains zu liefern, wodurch Sie bessere Chancen haben, die benötigten Kontaktdaten des Registranten zu erhalten.


, die führenden Unternehmen aus dem Bereich „
“, vertrauen auf uns

Das könnte Sie interessieren

Sie haben Fragen?

Wir haben immer ein offenes Ohr für alle Ihre Anliegen. Um eine schnelle Antwort zu erhalten, wählen Sie bitte die Art Ihrer Anfrage. Mit dem Absenden einer Anfrage erklären Sie sich mit unseren Nutzungsbedingungen und unserer Datenschutzrichtlinie einverstanden.

Vertrieb
Technische Unterstützung
Kontoprobleme
Produktanpassung

Nachricht gesendet!

Wir melden uns in Kürze bei Ihnen.

Hoppla!

Es ist ein Fehler aufgetreten. Bitte kontaktieren Sie uns per E-Mail.